设置说明
本文为针对新华三H3C SecPath ACG1000系列应用控制网关设置互亿无线短信发送的说明。通过H3C SecPath ACG1000系列应用控制网关的短信认证功能配置,可实现用户获取短信认证码,验证成功后上网的逻辑。
设置流程
1、在导航栏中选择“系统管理 >服务器管理 >短信服务”,厂商选择“http协议”,进入http短信网关配置页面。
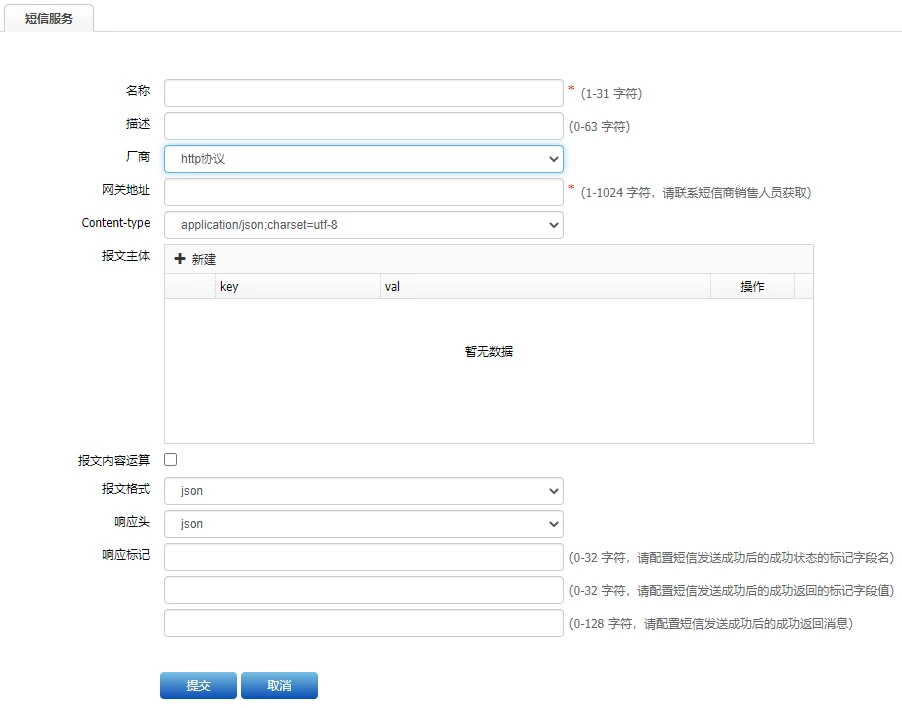
名称:
根据需求自行填写
厂商:
http协议
网关地址:
http://106.ihuyi.com/Submit.json
Content-type:
application/x-www-form-urlencoded
报文主体:
[ key | value ]格式如下
[ account | APIID ] ( 获取方式见后文 )
[ password | APIKEY ]
[ mobile | $mobile ]
[ content | $content ]
[ format | json ]
*注:如果短信收不到,可以尝试将mobile和content的值,更改为:<%sms_moblie%> 及<%sms_content%>
报文格式:
formdata
响应头:
json
响应标记:
字段名:code
字段值:2
返回消息:提交成功
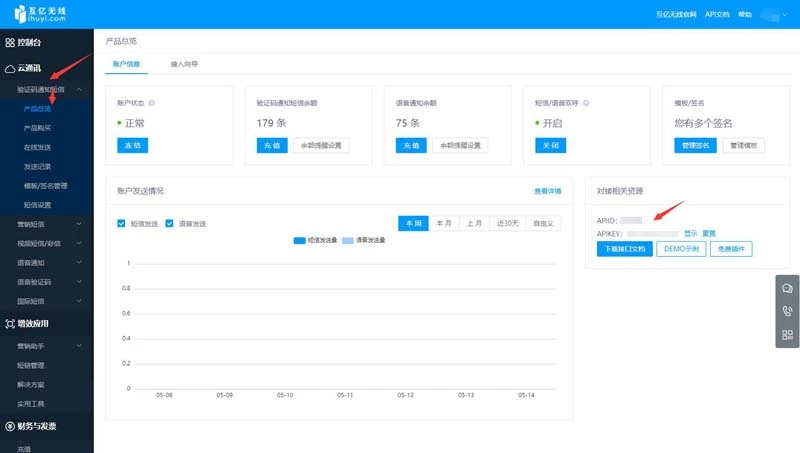
* APIID和APIKEY请登录互亿无线管理后台,“验证码通知短信 -> 概览”获取。
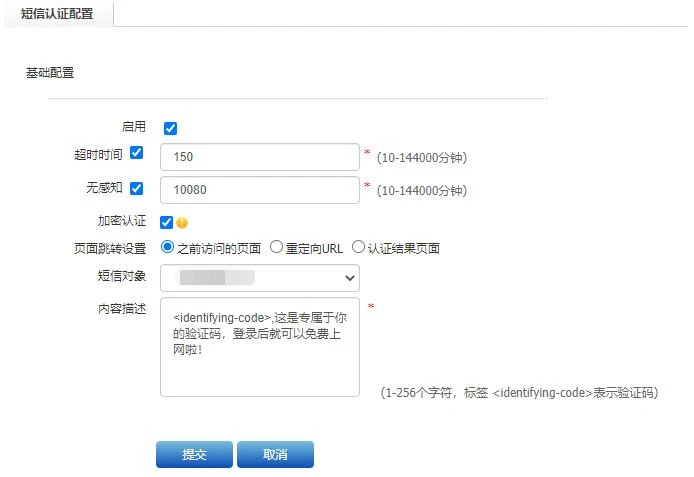
2、在导航栏中选择“用户管理 > 认证管理 > 认证方式 > 短信认证”,进入短信认证配置页面。
3、在导航栏中选择“用户管理>认证管理>认证策略”,单击新建进入认证策略配置页面,启用认证策略,认证方式选择“短信认证”。
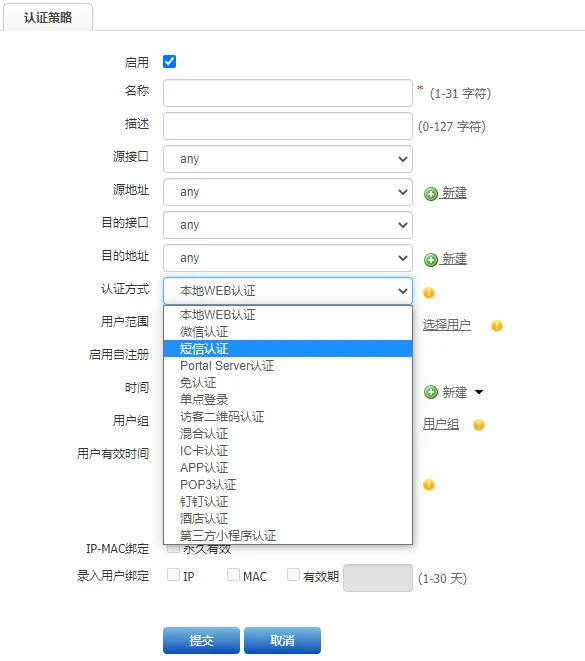
认证策略配置参数详细说明:
- 启用:认证策略启用或禁用,认证策略只有启用才能生效。
- 名称:认证策略的名称。1~63字符。
- 描述:认证策略描述信息填写。
- 源接口:认证策略源接口。
- 源地址:认证策略源地址对象或地址组,可直接新建地址对象。
- 目的接口:认证策略目的接口。
- 目的地址:认证策略目的地址对象或地址组,可直接新建地址对象。
- 认证方式:短信认证
- 时间:认证策略时间对象,时间对象有效期内策略生效,时间对象无效的时候认证策略为禁用状态。启用自注册:选择是否启用自注册,选择新建的自注册对象。 用户组:默认不选择用户组,第三方用户认证成功后不录入用户;选择用户组后,第三方用户认证成功后录入指定的用户组。该功能主要针对于第三方认证的用户,目的将存储在第三方服务器的用户导入设备。如果需要对第三方认证的用户进行策略限制等,建议选择录入指定的用户组。
- 用户有效时间:1)永久录入:第三方用户认证成功后录入指定组,永久有效。2)有效期至:第三方用户认证成功后录入指定组,设备运行时间到配置的时间当天23:59后,录入的用户状态变为不启用,认证策略也变为不启用。3)临时录入:第三方用户认证成功后录入指定组,用户注销下线后,录入的用户组里用户自动删除。
- IP-MAC绑定:认证录入用户时对用户的IP和MAC进行绑定,保证终端一对一接入网络。
- 录入用户绑定:用户认证之后将用户名和IP或者MAC进行绑定,在有效期内,用户可以直接上线,不需要认证,也不需要一直有流量触发。
互亿无线提供一站式的WIFI短信验证服务
注册体验账户,获得免费接入技术支持!
免费开通试用账户 查看WIFI短信认证解决方案